
Rådgivning om compliance
Begynd med et klart svar: gælder reglerne overhovedet for jer? Og hvis de gør, hvad skal I så faktisk gøre?
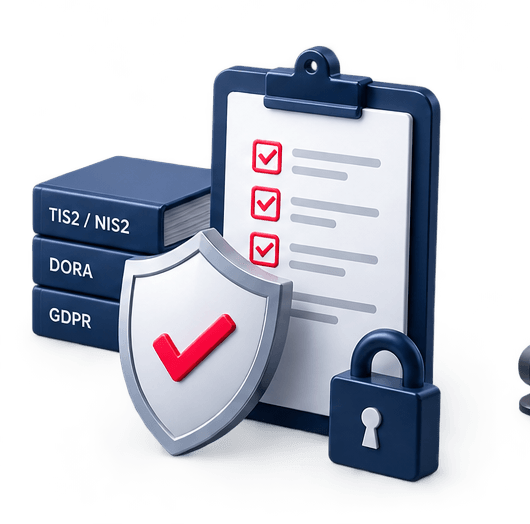
Lever op til ISO 27001NIS2 DORA
- Vurdering af, om reglerne gælder
- Gap-analyse
- Handlingsplan
Første skridt er at forstå, hvad der rent faktisk gælder for jer
NIS2, DORA, GDPR: der er mange krav og lidt klarhed. Det første skridt er altid det samme: at finde ud af, hvad der konkret gælder for jeres virksomhed, og hvor meget af det I allerede opfylder.
Under rådgivningen gennemgår vi jeres situation og giver jer en realistisk plan, uden unødigt arbejde og uden skræmmekampagner. Det viser sig ofte, at en del af kravene allerede er opfyldt, men bare ikke er dokumenteret nogen steder.
Sådan kan vi hjælpe
Fra det første spørgsmål, ”gælder det for os?”, til forberedelse af auditten.
Vurdering af, om reglerne gælder
Gap-analyse
Handlingsplan
Hjælp til implementering
Forberedelse til audit
Gennemgang af leverandører og kontrakter
Procedure for indberetning af hændelser
Oplæring af ledelsen
Ofte stillede spørgsmål (FAQ)
Hvordan finder vi ud af, om NIS2 gælder for vores virksomhed?
Det afhænger af jeres sektor, virksomhedens størrelse, og om I er en del af forsyningskæden for en samfundskritisk ydelse. Ret mange virksomheder berøres indirekte som leverandør til en reguleret kunde. Det er netop det, vi afklarer ved den første rådgivning.
Hvordan adskiller NIS2 og DORA sig?
NIS2 dækker en bred vifte af sektorer og stiller generelle krav til styring af cybersikkerhed. DORA er rettet mod den finansielle sektor og er mere detaljeret, især om beredskab, test og tilsyn med IKT-tredjepartsleverandører. Nogle virksomheder skal overholde begge.
Betyder rådgivning, at vi skal købe mange ydelser?
Nej. Formålet med rådgivningen er klarhed. Ofte er konklusionen, at der er brug for nogle få målrettede ændringer og dokumentation, ikke ny infrastruktur. Hvad I gør derefter, og med hvem, er jeres beslutning.
Hvor lang tid tager det at forberede sig på kravene?
Det afhænger af udgangspunktet. For en virksomhed, der allerede har en velfungerende IT-support og beskyttelse, er nogle få måneder til at få styr på dokumentation og processer ofte nok. Hvis I begynder fra nul, er et realistisk forløb seks måneder til et år.
Relaterede ydelser
Indførelse af DORA fra start til slut
Vi hjælper jer med at indføre DORA, fra politikker til indførelse af sikkerhedsløsninger.
Indførelse af NIS2 fra start til slut
Vi hjælper jer med at indføre NIS2, fra politikker til indførelse af sikkerhedsløsninger.
Risikovurdering
Ikke alle risici er lige store, og det vigtige er at vide, hvilke I skal tage først.
Kompetencer bekræftet af certificeringer
Denne ydelse leveres af specialister med gyldige internationale certificeringer. Deres kompetencer er bekræftet af uafhængige organisationer og ikke af os.
-
ISO/IEC 27001 Lead Implementer
Ydelsen leveres i overensstemmelse med kravene til et ledelsessystem efter ISO/IEC 27001.
-
Certified Information Security Manager
Styring af sikkerhed, politikker og hændelsesprocesser efter ISACA's metode.
-
Certified Information Systems Auditor
Audit og dokumentation efter internationale standarder for audit af informationssystemer.
Bestil compliancerådgivning
Vi svarer inden for 1 hverdag